Um Ataque à Cadeia de Suprimentos, conhecido internacionalmente como Supply Chain Attack, ocorre quando um atacante compromete um fornecedor, produto, serviço ou componente utilizado por uma organização para alcançar outros ambientes ou…
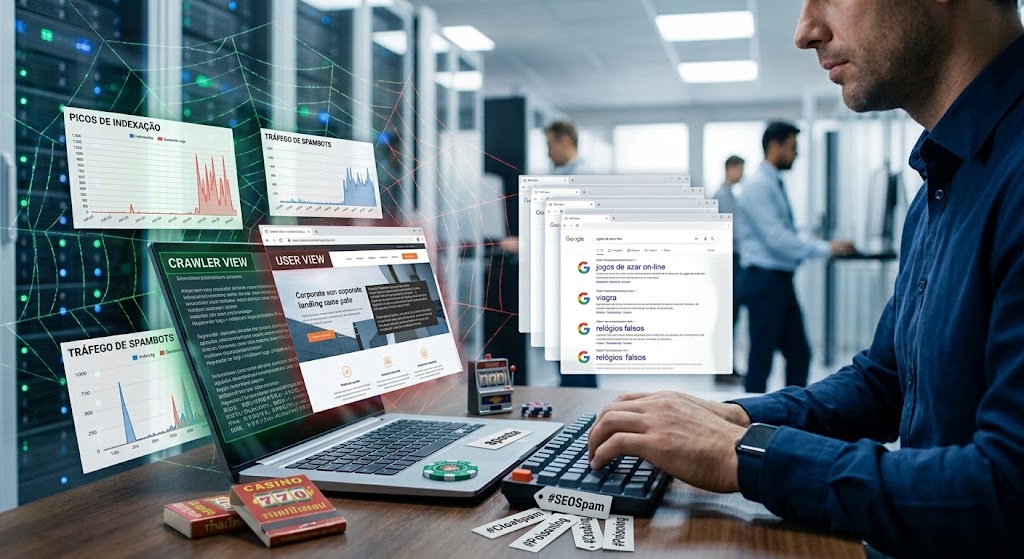
Ao realizar uma busca institucional no Google, deparar-se com resultados indexados em idiomas estrangeiros ou relacionados a jogos de azar e cassinos online em subdomínios da sua própria empresa é um sinal claro de incidente de segurança. Esse…
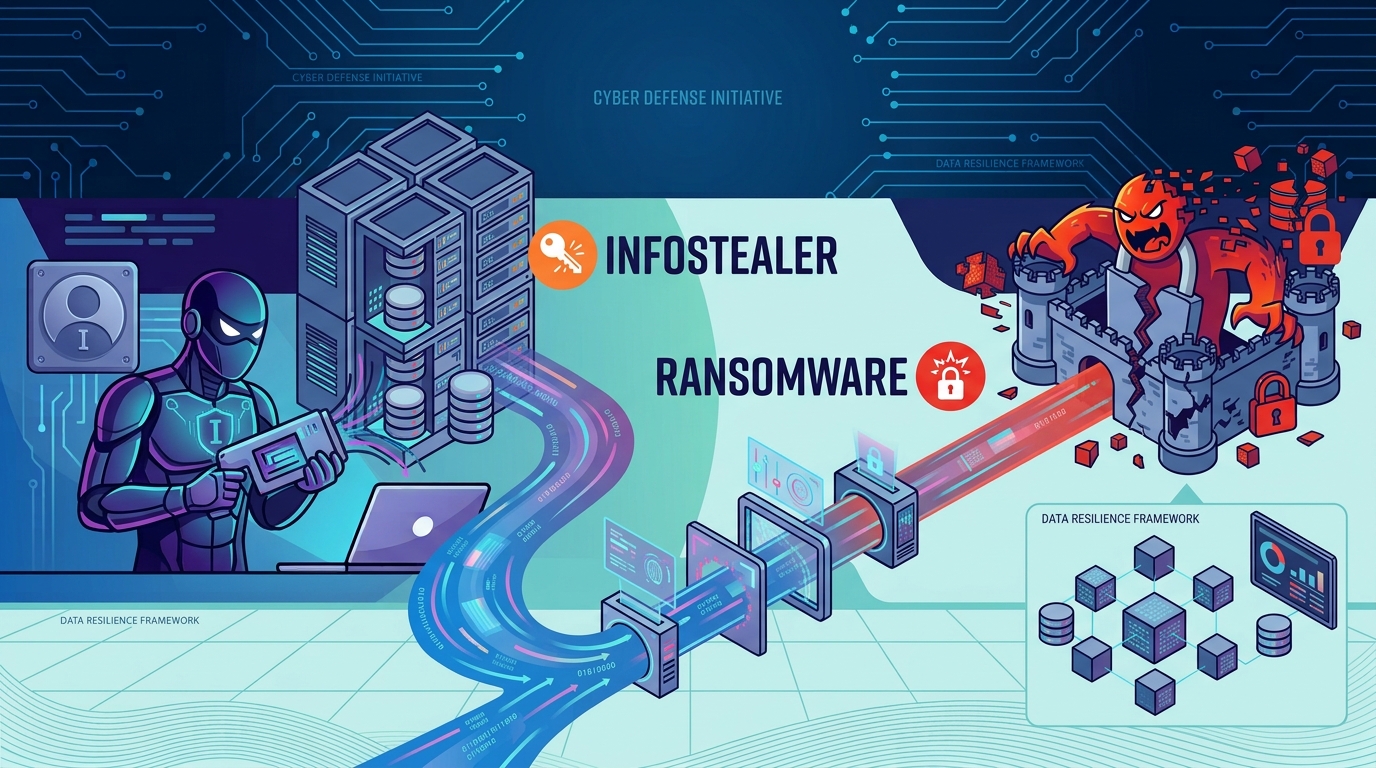
Infostealer, o que é, qual a relação com ransomware e como se proteger? O roubo de credenciais está entre os riscos que mais preocupam as organizações quando o assunto é segurança cibernética. Uma senha comprometida, um cookie de sessão…
A modernização dos processos regulatórios no setor de aviação civil trouxe uma grande oportunidade de eficiência: a substituição do papel pelo meio digital. Regida pela Resolução Nº 458 da ANAC, essa transição permite que entidades…
A transformação digital acelerou as operações corporativas brasileiras, mas também ampliou a exposição a riscos cibernéticos graves. Incidentes como sequestro de sistemas e vazamento de dados não causam apenas paralisações operacionais;…
A segurança da informação deixou de ser uma preocupação exclusiva da área de TI. Para empresas que dependem de dados, sistemas e operações digitais, os riscos cibernéticos já fazem parte da gestão estratégica, da governança corporativa…
O ransomware moderno não é apenas um vírus Quando muitas pessoas pensam em ransomware, imaginam um malware que invade a rede e criptografa arquivos imediatamente. Na realidade, os ataques modernos funcionam de forma muito diferente. Os grupos…
A adequação e compliance dos cartórios ao Provimento nº 213/2026 tornou-se obrigatória com a publicação da norma pelo Conselho Nacional de Justiça e responde diretamente a uma mudança concreta no cenário extrajudicial. A digitalização…
A Citrix publicou atualizações de segurança para corrigir duas vulnerabilidades no NetScaler ADC e no NetScaler Gateway. Uma delas é considerada crítica, pois pode permitir o vazamento de dados sensíveis diretamente da memória do…
Empresas que tratam dados, operam no sistema financeiro ou processam cartões não discutem mais se devem realizar teste de intrusão. A questão agora é como estruturar o pentest para conformidade com normas e regulamentações de forma técnica,…