Infostealer, o que é, qual a relação com ransomware e como se proteger?
Infostealer, o que é, qual a relação com ransomware e como se proteger?
O roubo de credenciais está entre os riscos que mais preocupam as organizações quando o assunto é segurança cibernética. Uma senha comprometida, um cookie de sessão roubado ou um token de autenticação exposto pode permitir que um criminoso obtenha acesso a sistemas corporativos sem necessariamente precisar explorar uma vulnerabilidade complexa.
É nesse contexto que os infostealers ganham importância. Esses malwares são desenvolvidos para coletar informações de dispositivos infectados e podem obter dados que posteriormente serão utilizados pelos próprios criminosos ou comercializados para outros grupos. Entre essas informações estão senhas, cookies de sessão, tokens de autenticação, credenciais de aplicativos e dados relacionados a serviços de acesso remoto.
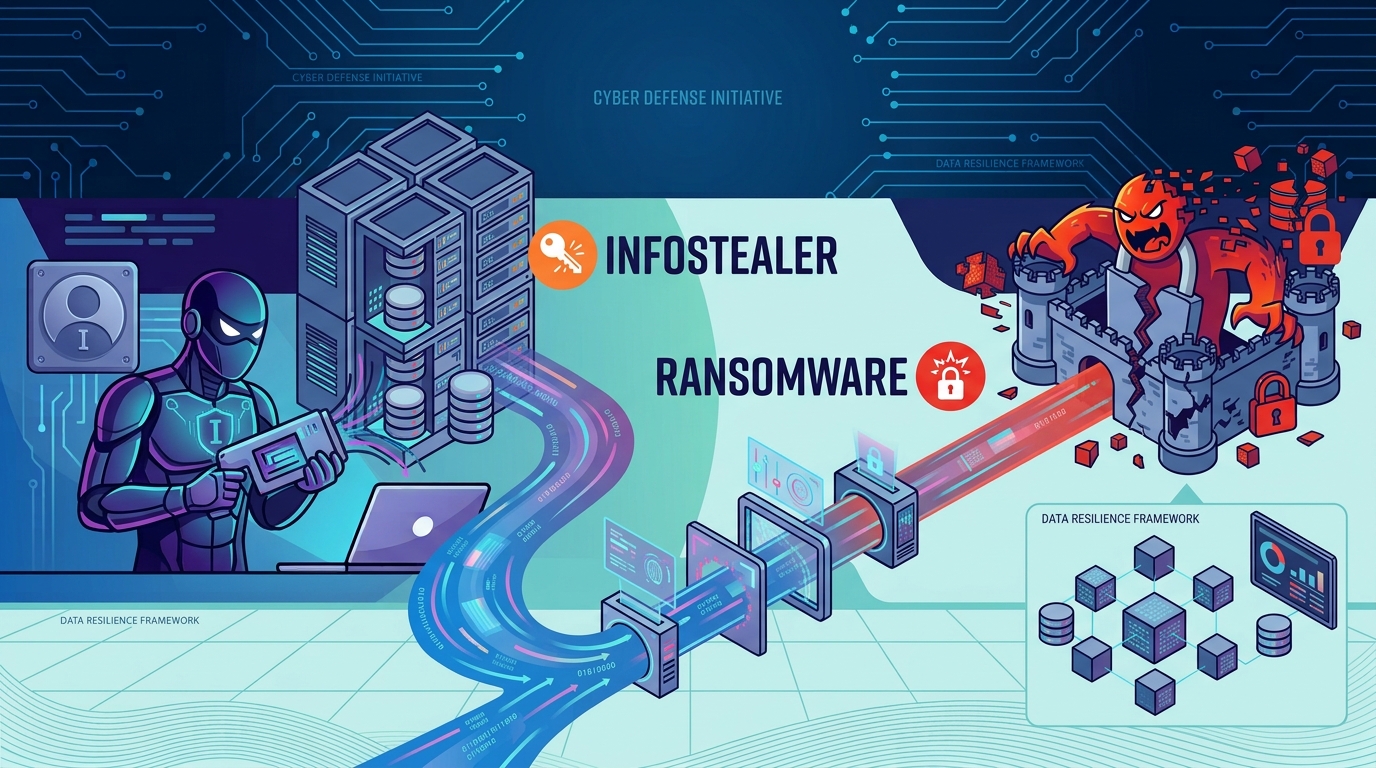
Mas qual é a relação entre um infostealer e um ataque de ransomware? Embora sejam ameaças diferentes, um infostealer pode participar de uma cadeia de ataque que começa com o roubo de informações e termina com o comprometimento de um ambiente corporativo, a exfiltração de dados e a execução de ransomware.
O que é um Infostealer?
Infostealer é uma categoria de malware desenvolvida especificamente para roubar informações de dispositivos comprometidos. Em vez de causar um impacto imediato e evidente, como ocorre quando um ransomware criptografa arquivos, o infostealer normalmente tenta permanecer ativo de maneira discreta enquanto coleta informações que possam ter valor para os criminosos.
Dependendo da família do malware, ele pode procurar dados armazenados em navegadores, aplicativos e outros componentes do sistema. Senhas salvas, cookies de sessão, tokens de autenticação, credenciais de e-mail, informações relacionadas a VPN, dados de carteiras de criptomoedas e informações sobre o próprio dispositivo estão entre os dados que podem ser coletados.
Algumas famílias conhecidas de infostealers incluem RedLine, Raccoon e Lumma. A capacidade e o comportamento variam entre as diferentes famílias, mas o objetivo central permanece semelhante: obter informações que possam ser utilizadas para fraude, acesso indevido, extorsão ou comercialização no mercado criminoso.
Por esse motivo, uma infecção por infostealer não deve ser tratada apenas como um problema localizado no computador afetado. Se o dispositivo era utilizado para acessar sistemas corporativos, o incidente pode envolver credenciais e sessões relacionadas à organização.
Infostealer e ransomware são a mesma coisa?
Não. Infostealer e ransomware possuem objetivos diferentes, embora possam aparecer em diferentes etapas de uma mesma operação criminosa.
O infostealer tem como principal objetivo coletar informações. Já o ransomware procura causar impacto sobre o ambiente da vítima, normalmente por meio da criptografia ou indisponibilidade de arquivos e sistemas. Em muitos ataques atuais, os criminosos também roubam dados antes de causar a indisponibilidade do ambiente, utilizando essas informações posteriormente para aumentar a pressão sobre a vítima.
Podemos resumir essa diferença da seguinte forma:
| Característica | Infostealer | Ransomware |
|---|---|---|
| Objetivo | Roubo de informações e credenciais | Extorsão e impacto operacional |
| Comportamento | Geralmente discreto | Geralmente perceptível |
| Principais alvos | Navegadores, credenciais, sessões e dados | Arquivos, servidores, bancos de dados e sistemas |
| Resultado | Informações podem ser utilizadas ou comercializadas | Sistemas podem ficar indisponíveis e dados podem ser criptografados |
| Papel | Pode contribuir para obtenção de acesso | Geralmente representa uma etapa de impacto |
Portanto, não podemos afirmar que todo infostealer está relacionado a ransomware. Da mesma forma, um ataque de ransomware não precisa necessariamente começar com um infostealer. A relação está na possibilidade de as informações roubadas serem utilizadas como parte de uma etapa posterior de um ataque.
Como um Infostealer pode contribuir para um ataque de ransomware?
O principal risco está na utilização das credenciais e informações roubadas.
Imagine, por exemplo, que um colaborador tenha seu computador infectado por um infostealer. Esse usuário utiliza o equipamento para acessar sistemas corporativos, serviços em nuvem e uma VPN. Durante a infecção, o malware consegue coletar informações relacionadas a essas autenticações.
A partir desse momento, o problema deixa de estar restrito ao computador comprometido. As credenciais podem ser utilizadas diretamente pelos criminosos ou comercializadas para outros grupos especializados em obtenção de acesso.
Com um acesso válido, o atacante pode tentar identificar outros sistemas, elevar privilégios, movimentar-se pela rede e alcançar ativos mais importantes. Dependendo das características do ambiente e dos controles existentes, essa sequência pode evoluir para o roubo de informações e posteriormente para um ataque de ransomware.
Uma cadeia possível seria:
Infecção → roubo de credenciais → obtenção de acesso → comprometimento do ambiente → movimentação lateral → exfiltração de dados → ransomware
Essa sequência não representa todos os ataques de ransomware, mas demonstra por que uma credencial comprometida pode ter consequências muito maiores do que o comprometimento inicial de um único computador.
O papel dos Initial Access Brokers
A relação entre roubo de credenciais e ransomware também passa pelo mercado criminoso de acessos. Os chamados Initial Access Brokers, ou IABs, são grupos ou indivíduos especializados em obter acessos a organizações e comercializá-los para outros criminosos.
Esse modelo permite que diferentes participantes executem diferentes etapas de uma operação. Um criminoso pode distribuir um infostealer e coletar credenciais. Outro pode comprar essas informações e utilizar uma credencial corporativa para obter acesso ao ambiente. Posteriormente, um grupo especializado em ransomware pode utilizar esse acesso para realizar outras etapas do ataque.
Essa divisão de tarefas tornou o ecossistema do cibercrime mais especializado. Para a organização, isso significa que uma credencial roubada pode continuar representando risco mesmo depois que o malware tenha sido removido do computador originalmente infectado.
Por isso, quando um infostealer é identificado, a resposta deve considerar não apenas a remoção do malware, mas também a possibilidade de comprometimento das contas utilizadas naquele dispositivo.
O risco dos cookies e sessões autenticadas
As senhas não são os únicos dados que precisam de atenção. Cookies de sessão e outros mecanismos utilizados para manter usuários autenticados também podem representar um risco quando são comprometidos.
Um usuário pode permanecer autenticado em determinado serviço por meio de uma sessão já estabelecida. Dependendo do serviço e dos mecanismos de proteção utilizados, o comprometimento dessa sessão pode permitir tentativas de acesso indevido mesmo sem o conhecimento da senha original.
Por esse motivo, a resposta a um incidente envolvendo infostealer não deve se limitar à alteração de senhas. A organização também deve avaliar a necessidade de revogar sessões, tokens e outros mecanismos de autenticação associados às contas potencialmente comprometidas.
Essa análise é especialmente importante para contas com acesso a sistemas críticos, serviços em nuvem, VPNs, ferramentas administrativas e informações sensíveis.
Infostealer pode estar relacionado à dupla extorsão?
A dupla extorsão tornou-se uma estratégia comum em operações de ransomware. Nesse modelo, os criminosos não dependem apenas da criptografia dos arquivos para pressionar a vítima. Eles também roubam informações e ameaçam divulgá-las caso a organização não atenda às exigências dos atacantes.
O infostealer pode fazer parte de uma cadeia de comprometimento que envolve roubo de informações e credenciais, mas é importante não confundir as tecnologias utilizadas. Grupos de ransomware podem utilizar diferentes ferramentas e técnicas para realizar reconhecimento, coleta e exfiltração de dados.
O ponto central é que o roubo de informações pode acontecer antes da criptografia ou indisponibilidade dos sistemas. Quando isso ocorre, a organização pode enfrentar simultaneamente um problema de continuidade operacional e um risco relacionado à exposição de informações.
Como se proteger contra Infostealers?
A proteção contra infostealers depende de várias camadas de segurança. Não existe um único controle capaz de eliminar o risco, principalmente porque o comprometimento pode ocorrer por meio de arquivos maliciosos, phishing, aplicativos comprometidos, exploração de vulnerabilidades ou outras técnicas utilizadas pelos atacantes.
A autenticação multifator é uma das medidas importantes para reduzir o impacto do comprometimento de credenciais. Ela adiciona uma camada adicional de proteção às contas e deve receber atenção especial em serviços críticos, VPNs, aplicações em nuvem e contas administrativas.
Também é importante controlar como as credenciais são armazenadas e utilizadas. O armazenamento indiscriminado de senhas em navegadores pode aumentar o impacto de determinados tipos de infostealer. A organização deve estabelecer uma política adequada de gerenciamento de credenciais e utilizar soluções apropriadas para esse objetivo.
A atualização de sistemas operacionais, navegadores e aplicações também reduz a superfície de ataque. Da mesma forma, soluções de proteção de endpoint, monitoramento de eventos, segmentação de rede e controle de privilégios podem limitar as possibilidades de um atacante após um eventual comprometimento.
Outro ponto fundamental é o monitoramento de autenticações. A identificação de acessos anômalos, tentativas de autenticação suspeitas e comportamentos incompatíveis com o padrão de utilização pode ajudar a detectar o uso indevido de credenciais antes que o atacante consiga avançar pelo ambiente.
Os backups também fazem parte dessa estratégia. Eles devem possuir controles de acesso adequados, ser protegidos contra alterações indevidas e passar por testes periódicos de restauração. Em um cenário de ransomware, a capacidade de recuperar os sistemas pode ser determinante para reduzir o impacto operacional.
O que fazer quando um Infostealer é identificado?
Quando uma organização identifica um infostealer, a primeira preocupação não deve ser apenas remover o malware. É necessário determinar quais informações estavam disponíveis no dispositivo e quais contas foram utilizadas durante o período em que o equipamento esteve comprometido.
O equipamento deve ser isolado e investigado, enquanto as credenciais potencialmente comprometidas devem ser avaliadas. Dependendo do caso, pode ser necessário alterar senhas, revogar sessões, invalidar tokens e analisar os registros de autenticação para identificar acessos suspeitos.
Também é importante verificar se outros equipamentos ou contas podem ter sido afetados. Se o usuário possuía privilégios elevados ou acesso a sistemas críticos, a investigação precisa considerar a possibilidade de o comprometimento ter ultrapassado o dispositivo inicialmente infectado.
A pergunta mais importante não é apenas “o malware foi removido?”. A organização precisa entender o que o atacante conseguiu obter antes da identificação e se alguma dessas informações foi utilizada posteriormente para acessar outros recursos.
Como o Pentest pode ajudar?
O Pentest, ou teste de intrusão, pode ajudar a organização a identificar caminhos que um atacante poderia utilizar para obter acesso e avançar sobre o ambiente corporativo.
Em uma avaliação controlada e autorizada, profissionais de segurança simulam técnicas utilizadas por atacantes para identificar vulnerabilidades e avaliar o impacto que elas poderiam causar. O objetivo não é apenas encontrar uma vulnerabilidade, mas entender como diferentes falhas podem ser combinadas para formar um caminho de ataque.
Essa abordagem é particularmente relevante quando analisamos o risco relacionado a credenciais comprometidas. Uma empresa pode possuir uma aplicação exposta à internet, uma VPN ou outro serviço de acesso remoto. O Pentest pode avaliar se existem vulnerabilidades nesses pontos de entrada e verificar quais possibilidades de progressão existem após um eventual acesso.
Dependendo do escopo definido para o teste, também é possível avaliar aspectos como elevação de privilégios, movimentação lateral, segmentação de rede, controles de autenticação, exposição de serviços e acesso a sistemas críticos.
O objetivo não é executar um ransomware real ou causar indisponibilidade no ambiente. O objetivo é identificar, de maneira controlada, se um atacante poderia transformar um acesso inicial em um comprometimento mais amplo.
Esse tipo de avaliação permite que a organização identifique e corrija vulnerabilidades antes que sejam exploradas por criminosos.
Infostealer é um problema de segurança corporativa
Um infostealer pode começar em um único computador, mas suas consequências podem ultrapassar os limites daquele dispositivo.
Uma credencial roubada pode permitir acesso a sistemas corporativos. Uma sessão comprometida pode expor serviços. Um acesso válido pode permitir novas etapas de exploração. Quando existem vulnerabilidades, privilégios excessivos ou falhas de segmentação, o comprometimento inicial pode evoluir para um incidente muito maior.
Por isso, a organização precisa analisar o problema de forma ampla. A detecção do malware é apenas o primeiro passo. É necessário avaliar as credenciais expostas, os acessos realizados, os sistemas disponíveis para aquele usuário e os possíveis caminhos que um atacante poderia utilizar dentro do ambiente.
Infostealer: um risco que não deve ser ignorado
Infostealer e ransomware são ameaças diferentes, mas podem estar relacionados dentro de uma mesma cadeia de ataque. O infostealer pode roubar credenciais, cookies, tokens e outras informações que posteriormente podem ser utilizadas para obter acesso a ambientes corporativos.
Esse acesso pode representar o início de uma sequência que envolve comprometimento de sistemas, elevação de privilégios, movimentação lateral, exfiltração de dados e, em determinados casos, ransomware.
Reduzir esse risco exige uma combinação de controles técnicos, gestão adequada de credenciais, autenticação multifator, proteção de endpoints, monitoramento, segmentação de rede, backups e preparação para resposta a incidentes.
O Pentest complementa essa estratégia ao permitir que a organização avalie, de forma controlada e autorizada, quais caminhos um atacante poderia utilizar para entrar e avançar pelo ambiente. Identificar essas possibilidades antes de um incidente permite corrigir vulnerabilidades e fortalecer os controles de segurança antes que sejam explorados.
A segurança não deve considerar apenas a possibilidade de um atacante entrar. É necessário avaliar também o que ele conseguiria fazer depois de obter o primeiro acesso.