O que é SEO spam e como proteger sua empresa contra essa invasão
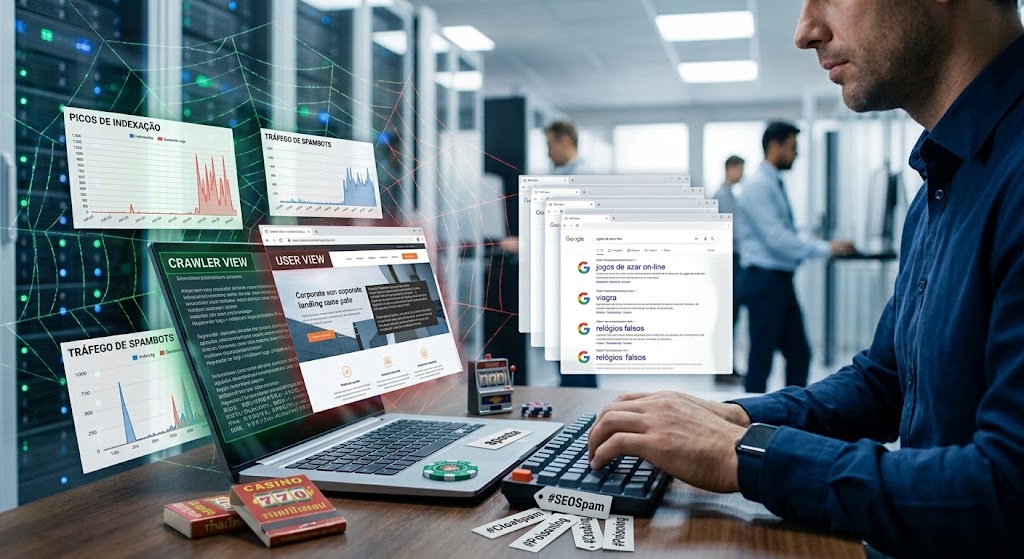
Ao realizar uma busca institucional no Google, deparar-se com resultados indexados em idiomas estrangeiros ou relacionados a jogos de azar e cassinos online em subdomínios da sua própria empresa é um sinal claro de incidente de segurança. Esse vetor de ataque é conhecido no mercado corporativo como SEO spam, uma tática maliciosa que compromete a integridade do domínio e degrada o posicionamento orgânico construído ao longo dos anos.
Compreender o funcionamento dessa ameaça, os métodos de infecção e o impacto direto na reputação da marca é fundamental para a implementação de controles defensivos eficientes e para a rápida remediação de incidentes na camada web.
O que é SEO spam e qual é o seu objetivo?
O SEO spam (também denominado SEO poisoning ou search engine poisoning) ocorre quando agentes mal-intencionados exploram brechas de segurança para injetar milhares de páginas virtuais fraudulentas em um site legítimo. Diferente de invasões que visam o sequestro direto de dados (ransomware) ou a interrupção de serviços (DDoS), o foco principal do SEO spam é monetizar a autoridade de busca (Domain Authority) da vítima.
Os invasores aproveitam o nível de confiança que o domínio possui perante robôs de busca para ranquear termos de alta concorrência comercial. Entre as categorias mais frequentes injetadas nesse tipo de campanha estão plataformas de apostas não regulamentadas, farmácias ilegais, réplicas de produtos de luxo e esquemas de phishing.
Como os cibercriminosos executam o ataque de SEO spam
A viabilização do SEO spam depende de uma sequência rigorosa de etapas técnicas na infraestrutura afetada. O ciclo do ataque envolve desde a fase inicial de reconhecimento até a persistência prolongada nos servidores.
1. Vetores de entrada e exploração de vulnerabilidades
Para conseguir injetar scripts maliciosos, os atacantes mapeiam fragilidades na superfície exposta da aplicação. As vetores mais recorrentes incluem:
- Gestores de Conteúdo (CMS) e ecossistemas desatualizados: Instalações de WordPress, Joomla ou Drupal sem correções de segurança aplicadas, associadas a plugins ou temas descontinuados.
- Vulnerabilidades Web de Injeção: Falhas do tipo SQL Injection (SQLi), Cross-Site Scripting (XSS) e upload irrestrito de arquivos que permitem a execução remota de código (RCE).
- Sequestro de Subdomínios (Subdomain Takeover): Apontamentos de DNS do tipo CNAME que direcionam para serviços de nuvem inativos (como instâncias obsoletas da AWS ou buckets desconfigurados), permitindo que o atacante reivindique o subdomínio.
- Credenciais comprometidas: Uso de senhas fracas, reutilizadas ou vazadas em incidentes anteriores de segurança.
2. Automação e geração de páginas dinâmicas
Após garantirem acesso administrativo ou capacidade de gravação no servidor, os invasores implantam webshells e scripts automatizados. Esses programas geram dinamicamente páginas otimizadas para motores de busca com títulos, meta tags e textos repletos de palavras-chave altamente segmentadas.
3. A técnica de Cloaking (Mascaramento)
Um dos pontos mais críticos da persistência do SEO spam é o uso de cloaking. O servidor infectado é configurado para analisar o cabeçalho HTTP User-Agent e o endereço IP da requisição:
- Requisições do Googlebot (Search Engine Crawlers): O servidor responde entregando todo o conteúdo malicioso, garantindo que o robô indexe as milhares de páginas no catálogo de busca.
- Requisições de usuários e administradores: O servidor exibe a página institucional legítima ou aplica um redirecionamento imperceptível via JavaScript/HTTP Header apenas para tráfego vindo de buscas específicas, dificultando a identificação da infecção pelos gestores do site.
Impactos operacionais e comerciais do SEO spam
As consequências de uma infecção prolongada de SEO spam vão muito além do aspecto estético nos resultados de busca. O prejuízo afeta a reputação, a conformidade e a receita da organização.
| Área Afetada | Descrição do Impacto |
|---|---|
| Penalização nos Buscadores | O Google e o Bing identificam o conteúdo fraudulento e podem aplicar ações manuais ou rebaixar drasticamente a autoridade orgânica do domínio. |
| Perda de Credibilidade de Marca | Clientes e parceiros encontram termos de cassinos ou phishing associados à marca, gerando desconfiança sobre a postura de segurança da empresa. |
| Blacklists de Navegadores | Ferramentas como Google Safe Browsing passam a exibir telas vermelhas de aviso de site malicioso antes que o usuário consiga acessar a página. |
| Consumo excessivo de recursos | O volume massivo de requisições gerado por bots de busca tentando rastrear as milhares de páginas espúrias pode sobrecarregar o servidor web. |
Estratégias de mitigação e prevenção contra SEO spam
Remover o SEO spam exige uma abordagem estruturada de resposta a incidentes para garantir a eliminação total de backdoors e páginas espúrias.
Passos para remoção do incidente
- Isolamento e backup de auditoria: Restringir acessos temporariamente e realizar a análise forense para identificar a causa raiz.
- Limpeza de arquivos e banco de dados: Remover arquivos .php maliciosos, regras no .htaccess ou nginx.conf e dados injetados na base de dados.
- Revogação e alteração de credenciais: Redefinir todas as chaves de API, senhas de banco de dados, FTP/SSH e contas de usuários administradores.
- Desindexação via Google Search Console: Solicitar a remoção temporária de URLs afetadas e enviar um pedido de reavaliação (Reconsideration Request) após a limpeza.
Medidas preventivas contínuas
A prevenção permanente do SEO spam depende do fortalecimento proativo do ecossistema de aplicação. A medida mais eficaz é a realização periódica de testes de intrusão (penetration testing ou pentest) focados em aplicações web e infraestrutura cloud. O pentest identifica brechas de injeção de código, configurações incorretas em apontamentos de DNS e falhas de controle de acesso antes que cibercriminosos possam explorá-las. Complementarmente, deve-se implementar um Web Application Firewall (WAF), aplicar autenticação multifator (MFA) rigorosa e monitorar continuamente o Google Search Console para detectar oscilações anormais na indexação.